Die Zeiten des Single Sign-On sind zumindest für KI-Agenten vorbei
Sie setzen zukünftig verstärkt auf KI-Agenten? Schliessen Sie von Anfang an die Sicherheitslücken, die etablierte Identitätsmanagementlösungen noch für autonome KI-Agenten aufweisen.
Autonome KI-Agenten haben neben der Beantwortung von Fragen zahlreiche andere Funktionen, unter anderem:
- Selbstständige Abfrage von Datenbanken
- Verwendung von APIs
- Aufrufen von Programmen
- Durchführung von Aktionen in Unternehmenssystemen
Kurz gesagt: Sie übernehmen wesentliche Aufgaben Ihrer Mitarbeiter in deren Namen. Das führt zu neuartigen Sicherheitsproblemen, da Ihr aktuelles Identitätsmanagement für menschliche Anwender entwickelt wurde. Bisherige Abläufe wie „Ein Benutzer meldet sich an, bekommt bestimmte Rechte und führt anschliessend Aktionen aus“ sind somit obsolet. Startet ein Mensch einen KI-Agenten, ruft dieser andere Systeme oder weitere Agenten auf, sodass eine Kette nichtmenschlicher Identitäten entsteht.

Die Risiken
Für menschliche Benutzer dank IAM, Least Privilege, PAM, Governance und Zero Trust bereits gelöste Probleme treten beim Einsatz von KI-Agenten wieder auf – und das in Echtzeit.
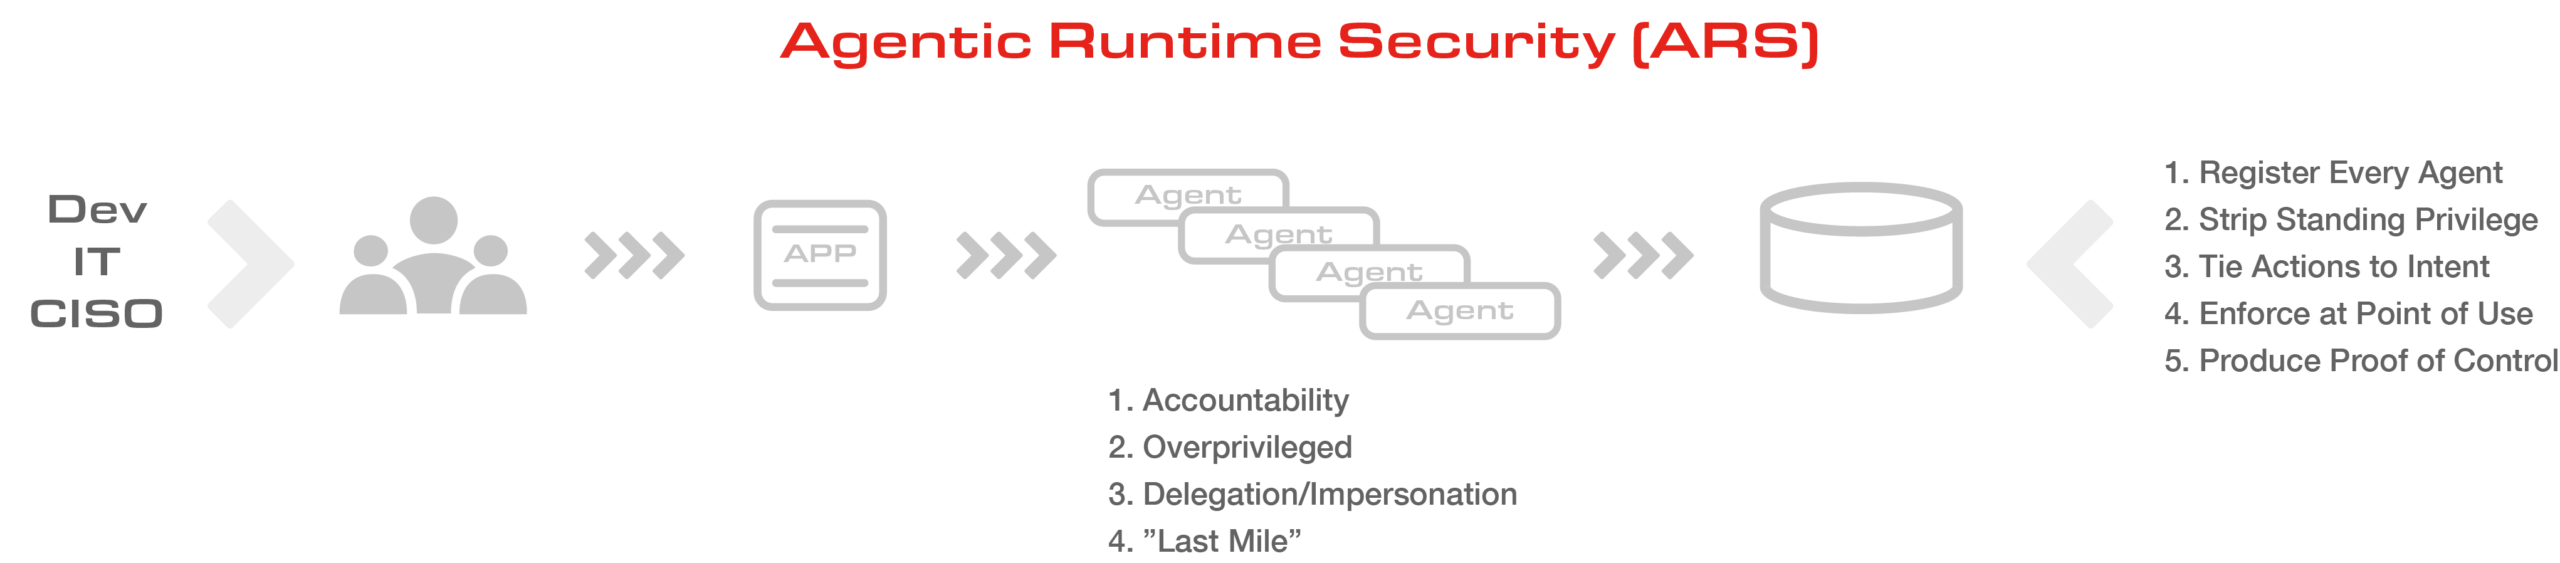
- Accountability – Wer ist für die Handlung verantwortlich? Erscheint im Protokoll nur die Identität des Menschen, der den KI-Agenten gestartet hat, ist nicht eindeutig nachvollziehbar, ob der Mensch oder der autonome KI-Agent beispielsweise eine Datenbankabfrage durchgeführt hat.
- Overprivileged – Wie lange werden Berechtigungen wirklich benötigt? Besitzt ein KI-Agent – wie für Menschen typisch – dauerhafte Berechtigungen so lange, bis die eigentliche Aufgabe beendet wurde, können diese im Fall eines Angriffs auf den Angreifer übergehen.
- Delegation – Welcher Benutzer hat welchem Agenten welche Handlung für welchen Zweck erlaubt? Handelt der Agent einfach unter der Identität des Menschen, der ihn gestartet hat, und ruft u. U. weitere Agenten auf, wird im Audit-Log nicht sichtbar, ob eine Aktion tatsächlich vom Menschen selbst oder vom Agenten bzw. einer Agentenkette ausgeführt wurde.
- Last Mile – Wer greift im letzten Schritt einer Agentenkette wirklich auf das sensible Ziel zu? Die klassische Zugriffskontrolle überprüft sehr früh, ob ein Benutzer eine Berechtigung für eine Anwendung hat. Greift in einer Agentenkette ein KI-Agent auf das Ziel zu, findet meist keine erneute kontextbezogene Berechtigungsprüfung statt.
Bei KI-Agenten reicht es nicht mehr aus, zu fragen: „Wer darf sich anmelden?“
Entscheidend wird: „Welcher Agent darf, genau jetzt, für welche Aufgabe welche Aktion durchführen – und können wir das später nachweisen?“
Die Lösung
Agentic Runtime Security (ARS)
Wird die Autorisierung bei jedem Tool-Aufruf zur Laufzeit durchgesetzt, also automatisiert und annährend in Echtzeit, sind die Anforderungen an ein wirksames Identitätsmanagement wirklich erfüllt.
Dafür sind erforderlich
- KI-Agenten mit eigener Identität: Aktionen müssen einem bestimmten Agenten eindeutig zugeordnet werden.
- Keine dauerhaften Privilegien: Zugriffsrechte und Zugangsdaten werden nur kurzfristig für eine definierte Aufgabe vergeben.
- Verknüpfung von Absicht und Berechtigung: Ein Agent macht nur das, was er soll, und nicht das, was er technisch könnte.
- Kontrolle beim Zugriff: Beim Start und unmittelbar vor dem beabsichtigten Zugriff wird geprüft, ob diese konkrete Aktion erlaubt ist.
- Nachvollziehbarkeit der Zugriffe: Unternehmen können jederzeit nachweisen, welcher Agent mit welcher Berechtigung welche Aktion durchgeführt hat und in wessen Auftrag.

- Orchestration – „Wer koordiniert den ganzen Ablauf?“
Orchestration sorgt sowohl für die technische Koordination der beteiligten Identitäten, Agenten und Systeme als auch für Interaktionen und Identitätsflüsse zwischen menschlichen und nichtmenschlichen Identitäten. - Governance – „Was darf überhaupt passieren und welche Regeln gelten?“
Governance steht für Regeln, Richtlinien und Verantwortlichkeiten und beantwortet die Frage, welche Agenten verwendet werden, wem sie gehören, worauf sie zugreifen können und ob sie interne oder regulatorische Anforderungen erfüllen. - Observability – „Was passiert tatsächlich?“
Observability bedeutet wesentlich mehr, als einfach ein Logfile zu haben. Es geht darum, den laufenden Agentenbetrieb beobachtbar und nachvollziehbar zu machen.

